// // (function() { var a=window;function c(b){this.t={};this.tick=function(d,i,e){e=e?e:(new Date).getTime();this.t[d]=[e,i]};this.tick("start",null,b)}var f=new c;a.jstiming={Timer:c,load:f};try{var g=null;if(a.chrome&&a.chrome.csi)g=Math.floor(a.chrome.csi().pageT);if(g==null)if(a.gtbExternal)g=a.gtbExternal.pageT();if(g==null)if(a.external)g=a.external.pageT;if(g)a.jstiming.pt=g}catch(h){};a.tickAboveFold=function(b){b=b;var d=0;if(b.offsetParent){do d+=b.offsetTop;while(b=b.offsetParent)}b=d;b// // (function() { var a=window;function c(b){this.t={};this.tick=function(d,i,e){e=e?e:(new Date).getTime();this.t[d]=[e,i]};this.tick("start",null,b)}var f=new c;a.jstiming={Timer:c,load:f};try{var g=null;if(a.chrome&&a.chrome.csi)g=Math.floor(a.chrome.csi().pageT);if(g==null)if(a.gtbExternal)g=a.gtbExternal.pageT();if(g==null)if(a.external)g=a.external.pageT;if(g)a.jstiming.pt=g}catch(h){};a.tickAboveFold=function(b){b=b;var d=0;if(b.offsetParent){do d+=b.offsetTop;while(b=b.offsetParent)}b=d;b//
root@dns:~#vim /etc/network/interface
akan muncul tampilan seperti dibawah ini:
#The network interface
auto eth0
iface eth0 inet static
address 192.168.28.254
network 192.168.28.0
netmask 255.255.255.0
broadcast 192.168.28.255
gateway 192.168.28.254
kemudian tambahkan dibaris paling bawah dns-server=192.168.28.254 dan dns-search rithone.sch.id, dengan konfigurasi seperti dibawah:
#The network interface
auto eth0
iface eth0 inet static
address 192.168.28.254
network 192.168.28.0
netmask 255.255.255.0
broadcast 192.168.28.255
gateway 192.168.28.254
dns-server 192.168.28.254 (konfigurasi yang ditambahkan)
dns-search rithone.sch.id (konfigurasi yang ditambahkan)
setelah konfigurasi network selesai, save konfigurasi tersebut
root@dns:~#/etc/ini.d/networking restart
2. edit file /etc/sysctl.conf, untuk forwading dan filetering dns-nya
root@dns:~#vim /etc/sysctl.conf
akan muncul tampilan konfigurasinya, kemudia cari kata-kata
#Uncomment the next line to enable spoof protection (reverse-path filter)
#net.ipv4.conf.default.rp_filter=1
dan
#Uncomment the next line to enable forwadi for ipv4
#net.ipv4.conf.default. forwading=1
kemudian buang tanda # pada kata net.ipv4.conf.default.rp_filter=1 dan net.ipv4.conf.default. forwading=1 sehingga menjadi seperti dibawah ini:
#Uncomment the next line to enable spoof protection (reverse-path filter)
net.ipv4.conf.default.rp_filter=1
#Uncomment the next line to enable forwadi for ipv4
#net.ipv4.conf.default. forwading=1
setelah itu save konfigurasi-nya
3.edit file /etc/hosts gunanya untuk mengenalkan domain yang akan kita buat pada server dns
root@dns:~#vim /etc/hosts
buat konfigurasi seperti dibawah:
172.0.0.1 localhost
192.168.28.254 rithone.sch.id
kemudian save settingan nya
4.edit file /etc/resolf.conf
root@dns:~#vim /etc/resolf.conf
buat konfigurasi seperti dibawah ini:
servername 192.168.28.254
search rithone.sch.id
domain rithone.sch.id
kemudian save settingannya
5.setelah semuanya selesai, coba ping ke-domain tersebut
root@dns:~#ping rithone.sch.id
kalau Replay berarti pengenalan domain ke servernya sudah berhasil, kalau Request Time Out berarti ada konfigurasi yang salah
6.install software untuk DNS-nya, disini kita gunakan Bind V.9
root@dns:~#apt-get install bind9
7.setelah penginstalan selesai kita buat file zone untuk domain yang kita buat
root@dns:~#vim /etc/bind/named.conf.local
masukan perintah dibawah ini ditempatkan di paling bawah:
zone “rithone.sch.id” {
type master;
file “/etc/bind/db.rithone.sch.id”;
};
zone “28.168.192.in-addr.arpa” {
type master;
file “/etc/bind/db.254.rev”
setelah selesai membuat file zone nya kemudian save
8.Langkah selanjut-nya adalah membuat file database db.rithone.sch.id dan db.254.rev
9.Untuk memudahkan membuat database nya copy saja dari file db.local dan db.127
root@dns:~#cp /etc/bind/db.local /etc/bind/db.rithone.sch.id
root@dns:~#cp /etc/bind/db.127 /etc/bind/db.254.rev
10.Setelah dicopy edit kedua file tersebut, yang pertama file db.rithone.sch.id
root@dns:~#vim /etc/bind/db.rithone.sch.id
isi file asalnya adalah sebagai berikut:
;
;BIND data file for local loopback in
;
$ 604800
@ IN SOA localhost. root.localhost. (
1 ; Serial
604800 ; Refresh
86400 ; Retry
2419200 ; Expire
604800 ) ; Negative Chace TTL
;
@ IN NS localhost.
@ IN A 172.0.0.1
kemudian rubah menjadi:
;
;BIND data file for local loopback in
;
$ 604800
@ IN SOA rithone.sch.id. root.rithone.sch.id. (
1 ; Serial
604800 ; Refresh
86400 ; Retry
2419200 ; Expire
604800 ) ; Negative Chace TTL
;
@ IN NS rithone.sch.id.
@ IN A 192.168.28.254
www IN A 192.168.28.254 (www sebagai alias dari rithone.sch.id)
setelah konfigurasi selesai save semua konfigurasi tersebut
11.Edit file db.254.rev untuk database rev domain
root@dns:~#vim /etc/bind/db.254.rev
konfigurasi awalnya adalah sebagai berikut:
;
;BIND data file for local loopback in
;
$ 604800
@ IN SOA localhost. root.localhost. (
1 ; Serial
604800 ; Refresh
86400 ; Retry
2419200 ; Expire
604800 ) ; Negative Chace TTL
;
@ IN NS localhost.
1.0.0 IN PTR localhost.
kemudian rubah menjadi:
;
;BIND data file for local loopback in
;
$ 604800
@ IN SOA rithone.sch.id. root.rithone.sch.id. (
1 ; Serial
604800 ; Refresh
86400 ; Retry
2419200 ; Expire
604800 ) ; Negative Chace TTL
;
@ IN NS rithone.sch.id.
254 IN PTR rithone.sch.id.
254 IN PTR www.rithone.sch.id (www.rithone.sch.id adalah sebagai name alias dari rithone.sch.id)
setelah konfigurasi selesai save konfigurasinya
12.Restart servis bind nya
root@dns:~#/etc/init.d/bind9 restart
apabila oke berarti konfigurasi dns telah benar, apabila fail berarti terdapat kesalahan pada konfigurasinya.
13.Tes konfigurasi dns yang kita buat dengan nslookup
root@dns:~#nslookup rithone.sch.id
Server : 192.168.28.254
Address : 192.168.28.254#53
Name : rithone.sch.id
Address : 192.168.28.254
apabila terdapat tampilan seperti diatas, berarti konfigurasi dns telah benar.
14.Install web server apache (apache2) agar dns dapat diakses oleh client atau resolver.
root@dns:~#apt-get install apache2
tunggu sampai proses penginstalan selesai.
15.Tes dari client (client menggunakan windows) dengan catatan ip address dan dns servernya sudah di sesuaikan dengan server.
16.Tes menggunakan web browse, masukan rithone.sch.id di address bar, apabila ada tampilan “its work!” berarti dns kita telah berjalan atau berhasil di akses oleh client
Minggu, 28 November 2010

KONFIGURASI WEB SERVER LINUX UBUNTU
// // Instalasi LAMP:
Synaptic Package Manager dan command apt-get (lebih sering menggunakan apt-get karena lebih cepat).
Dari desktop Gnome, pilih System -> Administration -> Synaptic Package Manager.
Setelah berada pada window Synaptic Package Manager, pilih Edit -> Mark Packages by Task.
Kemudian pilih LAMP server dan jalankan instalasinya.
Untuk instal phpMyAdmin, silahkan Search dan ketikkan phpmyadmin.
Jika ingin menggunakan command apt-get atau aptitude ini tutorialnya:
Instal Apache: sudo apt-get install apache2 apache2-doc apache2-mpm-prefork apache2-utils apache2-suexec libexpat1 ssl-cert
Instal PHP: sudo apt-get install libapache2-mod-php5 libapache2-mod-ruby libapache2-mod-python php5 php5-common php5-curl php5-dev php5-gd php5-idn php-pear php5-imagick php5-imap php5-mcrypt php5-memcache php5-mhash php5-ming php5-mysql php5-pspell php5-recode php5-snmp php5-sqlite php5-tidy php5-xmlrpc php5-xsl
Instal MySQL: sudo apt-get install mysql-server mysql-client libmysqlclient15-dev
Instal phpMyAdmin: sudo apt-get install phpmyadmin
// // 1. Konfigurasi Web Server Apache:
Edit file /etc/apache2/sites-enabled/000-default, rubah pada bagian:
Options Indexes FollowSymLinks MultiViews
AllowOverride None
Order allow,deny
allow from all
MENJADI
// //
Options Indexes FollowSymLinks MultiViews
AllowOverride All
Order allow,deny
allow from all
Aktifkan module rewrite, gunakan command: $ sudo a2enmod rewrite,
Sehingga akan muncul:Module rewrite installed; run /etc/init.d/apache2 force-reload to enable.
Jalankan/restart web server apache untuk mengaktifkan perubahan yang sudah dilakukan dengan command: $ sudo /etc/init.d/apache2 restart, jika berhasil maka akan muncul:
Restarting web server apache2
…waiting [ok]
Rubah root direktory web server dengan command:$ sudo chown -R [nama-user] /var/www
Maksudnya agar [nama-user] memiliki akses full terhadap root direktori web server, sehingga memudahkan pengelolaan web saat kita login menggunakan user [nama-user] nantinya.
// // 2. Konfigurasi MySQL:
Untuk mengelola database MySQL saya menggunakan phpMyAdmin. Saya hanya perlu menambahkan user baru selain root untuk akses database nantinya.
Dari browser arahkan URL ke: http://localhost/phpmyadmin. Kemudian masukkan username root dan password.
Setelah login dihalaman phpMyAdmin, pilih tab Hak Akses. Kemudian tambahkan pengguna baru, beri hak atas akses database untuk host localhost.
// hanya merubah pada bagian memory_limit = 16M pada file /etc/php5/apache2/php.ini menjadi memory_limit = 64M. Hal ini dibutuhkan saat menggunakan modul CCK pada Drupal 6
Synaptic Package Manager dan command apt-get (lebih sering menggunakan apt-get karena lebih cepat).
Dari desktop Gnome, pilih System -> Administration -> Synaptic Package Manager.
Setelah berada pada window Synaptic Package Manager, pilih Edit -> Mark Packages by Task.
Kemudian pilih LAMP server dan jalankan instalasinya.
Untuk instal phpMyAdmin, silahkan Search dan ketikkan phpmyadmin.
Jika ingin menggunakan command apt-get atau aptitude ini tutorialnya:
Instal Apache: sudo apt-get install apache2 apache2-doc apache2-mpm-prefork apache2-utils apache2-suexec libexpat1 ssl-cert
Instal PHP: sudo apt-get install libapache2-mod-php5 libapache2-mod-ruby libapache2-mod-python php5 php5-common php5-curl php5-dev php5-gd php5-idn php-pear php5-imagick php5-imap php5-mcrypt php5-memcache php5-mhash php5-ming php5-mysql php5-pspell php5-recode php5-snmp php5-sqlite php5-tidy php5-xmlrpc php5-xsl
Instal MySQL: sudo apt-get install mysql-server mysql-client libmysqlclient15-dev
Instal phpMyAdmin: sudo apt-get install phpmyadmin
// // 1. Konfigurasi Web Server Apache:
Edit file /etc/apache2/sites-enabled/000-default, rubah pada bagian:
Options Indexes FollowSymLinks MultiViews
AllowOverride None
Order allow,deny
allow from all
MENJADI
// //
Options Indexes FollowSymLinks MultiViews
AllowOverride All
Order allow,deny
allow from all
Aktifkan module rewrite, gunakan command: $ sudo a2enmod rewrite,
Sehingga akan muncul:Module rewrite installed; run /etc/init.d/apache2 force-reload to enable.
Jalankan/restart web server apache untuk mengaktifkan perubahan yang sudah dilakukan dengan command: $ sudo /etc/init.d/apache2 restart, jika berhasil maka akan muncul:
Restarting web server apache2
…waiting [ok]
Rubah root direktory web server dengan command:$ sudo chown -R [nama-user] /var/www
Maksudnya agar [nama-user] memiliki akses full terhadap root direktori web server, sehingga memudahkan pengelolaan web saat kita login menggunakan user [nama-user] nantinya.
// // 2. Konfigurasi MySQL:
Untuk mengelola database MySQL saya menggunakan phpMyAdmin. Saya hanya perlu menambahkan user baru selain root untuk akses database nantinya.
Dari browser arahkan URL ke: http://localhost/phpmyadmin. Kemudian masukkan username root dan password.
Setelah login dihalaman phpMyAdmin, pilih tab Hak Akses. Kemudian tambahkan pengguna baru, beri hak atas akses database untuk host localhost.
// hanya merubah pada bagian memory_limit = 16M pada file /etc/php5/apache2/php.ini menjadi memory_limit = 64M. Hal ini dibutuhkan saat menggunakan modul CCK pada Drupal 6
Kamis, 11 November 2010
proxy
Proxy server adalah sebuah komputer server atau program komputer yang dapat bertindak sebagai komputer lainnya untuk melakukan request terhadap content dari Internet atau intranet.
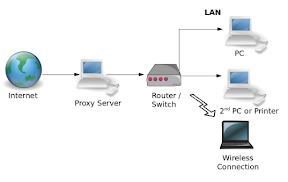 Proxy Server bertindak sebagai gateway terhadap dunia Internet untuk setiap komputer klien. Proxy server tidak terlihat oleh komputer klien: seorang pengguna yang berinteraksi dengan Internet melalui sebuah proxy server tidak akan mengetahui bahwa sebuah proxy server sedang menangani request yang dilakukannya. Web server yang menerima request dari proxy server akan menginterpretasikan request-request tersebut seolah-olah request itu datang secara langsung dari komputer klien, bukan dari proxy server. (id.wikipedia.org)
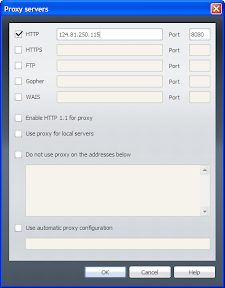
Berikut ini saya bagikan daftar proxy indonesia yang bisa digunakan baik di browser maupun di aplikasi lain yang mendukung untuk penggantian proxy. Proxy bisa digunakan untuk membypass proteksi, maupun hal yang lainnya.:). Dibawah ini proxy dalam format: alamat IP:port
- 124.81.250.115:8080
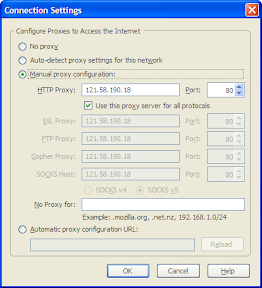
- 121.58.190.18:80
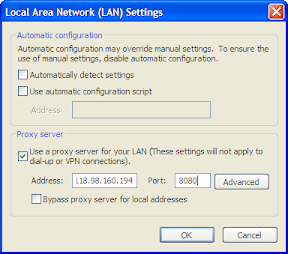
- 118.98.160.194:8080
- 222.124.34.61:3128
- 119.82.239.242:3128
- 202.95.131.188:554
Tambahan dari salakberduri (belum saya check satu per satu) :
IM2 *
124.81.250.115:8080
124.81.0.0 – 124.81.255.255
124.81.128.0/17
Polaris/ISP *
121.58.190.18:80
121.58.184.0 – 121.58.191.255
depdiknas *
118.98.160.194:8080 <—— Gile Ajib
118.98.128.0 – 118.98.255.255
118.98.160.0/20
univ.makasar *
222.124.34.61:3128
222.124.34.56 – 222.124.34.63
Arsen/ISP *
119.82.239.242:3128
119.82.224.0 – 119.82.239.255
119.82.224.0/20
Lion Air *
202.95.131.188:554
202.95.131.184 – 202.95.131.191
Berikut ini cara mengganti proxy pada browser:
- Mozilla Firefox: Tools > Options > Advanced > Network > Connection Settings, kemudian pilih manual proxy configuration, dan isikan salah satu proxy diatas.
- Internet Explorer: Tools > Internet Options > Connections > Lan, dan pilih Use Proxy Server kemudian isikan salah satu proxy diatas.
- Opera: Tools->Preference->Advanced->Network->Proxy Server, kemudian isikan salah satu proxy diatas.
File Transfer Protocol
FTP (singkatan dari File Transfer Protocol) adalah sebuah protokol Internet yang berjalan di dalam lapisan aplikasi yang merupakan standar untuk pentransferan berkas (file) komputer antar mesin-mesin dalam sebuah internetwork.
FTP merupakan salah satu protokol Internet yang paling awal dikembangkan, dan masih digunakan hingga saat ini untuk melakukan pengunduhan (download) dan penggugahan (upload) berkas-berkas komputer antara klien FTP dan server FTP. Sebuah Klien FTP merupakan aplikasi yang dapat mengeluarkan perintah-perintah FTP ke sebuah server FTP, sementara server FTP adalah sebuah Windows Service atau daemon yang berjalan di atas sebuah komputer yang merespons perintah-perintah dari sebuah klien FTP. Perintah-perintah FTP dapat digunakan untuk mengubah direktori, mengubah modus transfer antara biner dan ASCII, menggugah berkas komputer ke server FTP, serta mengunduh berkas dari server FTP.
Sebuah server FTP diakses dengan menggunakan Universal Resource Identifier (URI) dengan menggunakan format ftp://namaserver. Klien FTP dapat menghubungi server FTP dengan membuka URI tersebut.

FTP menggunakan protokol Transmission Control Protocol (TCP) untuk komunikasi data antara klien dan server, sehingga di antara kedua komponen tersebut akan dibuatlah sebuah sesi komunikasi sebelum transfer data dimulai. Sebelum membuat koneksi, port TCP nomor 21 di sisi server akan "mendengarkan" percobaan koneksi dari sebuah klien FTP dan kemudian akan digunakan sebagai port pengatur (control port) untuk (1) membuat sebuah koneksi antara klien dan server, (2) untuk mengizinkan klien untuk mengirimkan sebuah perintah FTP kepada server dan juga (3) mengembalikan respons server ke perintah tersebut. Sekali koneksi kontrol telah dibuat, maka server akan mulai membuka port TCP nomor 20 untuk membentuk sebuah koneksi baru dengan klien untuk mentransfer data aktual yang sedang dipertukarkan saat melakukan pengunduhan dan penggugahan.
FTP hanya menggunakan metode autentikasi standar, yakni menggunakan username dan password yang dikirim dalam bentuk tidak terenkripsi. Pengguna terdaftar dapat menggunakan username dan password-nya untuk mengakses, men-download, dan meng-upload berkas-berkas yang ia kehendaki. Umumnya, para pengguna terdaftar memiliki akses penuh terhadap beberapa direktori, sehingga mereka dapat membuat berkas, membuat direktori, dan bahkan menghapus berkas. Pengguna yang belum terdaftar dapat juga menggunakan metode anonymous login, yakni dengan menggunakan nama pengguna anonymous dan password yang diisi dengan menggunakan alamat e-mail.
DNS (Domain Name System)
Sejarah DNS
Sebelum dipergunakannya DNS, jaringan komputer menggunakan HOSTS files yang berisi informasi
dari nama komputer dan IP address-nya. Di Internet, file ini dikelola secara terpusat dan di setiap loaksi
harus di copy versi terbaru dari HOSTS files, dari sini bisa dibayangkan betapa repotnya jika ada
penambahan 1 komputer di jaringan, maka kita harus copy versi terbaru file ini ke setiap lokasi. Dengan
makin meluasnya jaringan internet, hal ini makin merepotkan, akhirnya dibuatkan sebuah solusi dimana
DNS di desain menggantikan fungsi HOSTS files, dengan kelebihan unlimited database size, dan
performace yang baik. DNS adalah sebuah aplikasi services di Internet yang menerjemahkan sebuah
domain name ke IP address. Sebagai contoh, www untuk penggunaan di Internet, lalu diketikan nama
domain, misalnya: yahoo.com maka akan di petakan ke sebuah IP mis 202.68.0.134. Jadi DNS dapat di
analogikan pada pemakaian buku telepon, dimana orang yang kita kenal berdasarkan nama untuk
menghubunginya kita harus memutar nomor telepon di pesawat telepon. Sama persis, host komputer
mengirimkan queries berupa nama komputer dan domain name server ke DNS, lalu oleh DNS dipetakan
ke IP address.
Sebelum dipergunakannya DNS, jaringan komputer menggunakan HOSTS files yang berisi informasi
dari nama komputer dan IP address-nya. Di Internet, file ini dikelola secara terpusat dan di setiap loaksi
harus di copy versi terbaru dari HOSTS files, dari sini bisa dibayangkan betapa repotnya jika ada
penambahan 1 komputer di jaringan, maka kita harus copy versi terbaru file ini ke setiap lokasi. Dengan
makin meluasnya jaringan internet, hal ini makin merepotkan, akhirnya dibuatkan sebuah solusi dimana
DNS di desain menggantikan fungsi HOSTS files, dengan kelebihan unlimited database size, dan
performace yang baik. DNS adalah sebuah aplikasi services di Internet yang menerjemahkan sebuah
domain name ke IP address. Sebagai contoh, www untuk penggunaan di Internet, lalu diketikan nama
domain, misalnya: yahoo.com maka akan di petakan ke sebuah IP mis 202.68.0.134. Jadi DNS dapat di
analogikan pada pemakaian buku telepon, dimana orang yang kita kenal berdasarkan nama untuk
menghubunginya kita harus memutar nomor telepon di pesawat telepon. Sama persis, host komputer
mengirimkan queries berupa nama komputer dan domain name server ke DNS, lalu oleh DNS dipetakan
ke IP address.
1.2. Domain Name System (DNS)
Domain Name System (DNS) adalah distribute database system yang digunakan untuk pencarian nama
komputer (name resolution) di jaringan yang mengunakan TCP/IP (Transmission Control
Protocol/Internet Protocol). DNS biasa digunakan pada aplikasi yang terhubung ke Internet seperti web
browser atau e-mail, dimana DNS membantu memetakan host name sebuah komputer ke IP address.
Selain digunakan di Internet, DNS juga dapat di implementasikan ke private network atau intranet
dimana DNS memiliki keunggulan seperti:
1. Mudah, DNS sangat mudah karena user tidak lagi direpotkan untuk mengingat IP address
sebuah komputer cukup host name (nama Komputer).
2. Konsisten, IP address sebuah komputer bisa berubah tapi host name tidak berubah.
3. Simple, user hanya menggunakan satu nama domain untuk mencari baik di Internet maupun di
Intranet.
1.3. Apa itu DNS?
DNS dapat disamakan fungsinya dengan buku telepon. Dimana setiap komputer di jaringan Internet
memiliki host name (nama komputer) dan Internet Protocol (IP) address. Secara umum, setiap client
yang akan mengkoneksikan komputer yang satu ke komputer yang lain, akan menggunakan host name.
Lalu komputer anda akan menghubungi DNS server untuk mencek host name yang anda minta tersebut
berapa IP address-nya. IP address ini yang digunakan untuk mengkoneksikan komputer anda dengan
komputer lainnya.
1.4. Struktur DNS
Domain Name Space merupakan sebuah hirarki pengelompokan domain berdasarkan nama, yang terbagi
menjadi beberapa bagian diantaranya:
Root-Level Domains
Domain ditentukan berdasarkan tingkatan kemampuan yang ada di struktur hirarki yang disebut dengan
level. Level paling atas di hirarki disebut dengan root domain. Root domain di ekspresikan berdasarkan
periode dimana lambang untuk root domain adalah (“.”).
Top-Level Domains
Pada bagian dibawah ini adalah contoh dari top-level domains:
- com Organisasi Komersial
- edu Institusi pendidikan atau universitas
- org Organisasi non-profit
- net Networks (backbone Internet)
- gov Organisasi pemerintah non militer
- mil Organisasi pemerintah militer
- num No telpon
- arpa Reverse DNS
- xx dua-huruf untuk kode negara (id:Indonesia,sg:singapura,au:australia,dll)
Top-level domains dapat berisi second-level domains dan hosts.
Second-Level Domains
Second-level domains dapat berisi host dan domain lain, yang disebut dengan subdomain. Untuk contoh:
Domain Bujangan, bujangan.com terdapat komputer (host) seperti server1.bujangan.com dan subdomain
training.bujangan.com. Subdomain training.bujangan.com juga terdapat komputer (host) seperti
client1.training.bujangan.com.
Host Names
Domain name yang digunakan dengan host name akan menciptakan fully qualified domain name
(FQDN) untuk setiap komputer. Sebagai contoh, jika terdapat fileserver1.detik.com, dimana fileserver1
adalah host name dan detik.com adalah domain name.
1.5. Bagaimana DNS itu bekerja?
Fungsi dari DNS adalah menerjemahkan nama komputer ke IP address (memetakan). Client DNS disebut
dengan resolvers dan DNS server disebut dengan name servers. Resolvers atau client mengirimkan
permintaan ke name server berupa queries. Name server akan memproses dengan cara mencek ke local
database DNS, menghubungi name server lainnya atau akan mengirimkan message failure jika ternyata
permintaan dari client tidak ditemukan.
Proses tersebut disebut dengan Forward Lookup Query, yaitu permintaan dari client dengan cara
memetakan nama komputer (host) ke IP address.
Rabu, 10 November 2010
MAIL SERVER

Implementasi mail server adalah opsi pertama yang saya sampaikan jika ada perusahaan yang bertanya, apa solusi penggunaan IT yang mudah, murah dan cepat yang menghasilkan benefit yang maksimal. Meski demikian, saya masih menemukan banyak perusahaan yang belum memiliki mail server, bahkan alamat email resminya masih menggunakan alamat email gratisan.
Saya tentu saja tidak bermaksud dan tidak dalam posisi melakukan dikotomi antara layanan email gratis dengan email berbayar, karena banyak penyedia layanan email gratis yang berkualitas. Saya menyayangkan perusahaan atau instansi atau lembaga menggunakan email gratis karena beberapa hal, antara lain :
Continue reading "FAQ Mail Server : Keuntungan & Tips Implementasi Mail Server"
Web Server
Web server adalah software yang menjadi tulang belakang dari world wide web (www). Web server menunggu permintaan dari client yang menggunakan browser seperti Netscape Navigator, Internet Explorer, Modzilla, dan program browser lainnya. Jika ada permintaan dari browser, maka web server akan memproses permintaan itu kemudian memberikan hasil prosesnya berupa data yang diinginkan kembali ke browser. Data ini mempunyai format yang standar, disebut dengan format SGML (standar general markup language). Data yang berupa format ini kemudian akan ditampilkan oleh browser sesuai dengan kemampuan browser tersebut. Contohnya, bila data yang dikirim berupa gambar, browser yang hanya mampu menampilkan teks (misalnya lynx) tidak akan mampu menampilkan gambar tersebut, dan jika ada akan menampilkan alternatifnya saja. Web server, untuk berkomunikasi dengan client-nya (web browser) mempunyai protokol sendiri, yaitu HTTP (hypertext transfer protocol).
Dengan protokol ini, komunikasi antar web server dengan client-nya dapat saling dimengerti dan lebih mudah. Seperti telah dijelaskan diatas, format data pada world wide web adalah SGML. Tapi para pengguna internet saat ini lebih banyak menggunakan format HTML (hypertext markup language) karena penggunaannya lebih sederhana dan mudah dipelajari. Kata HyperText mempunyai arti bahwa seorang pengguna internet dengan web browsernya dapat membuka dan membaca dokumen-dokumen yang ada dalam komputernya atau bahkan jauh tempatnya sekalipun.
Hal ini memberikan cita rasa dari suatu proses yang tridimensional, artinya pengguna internet dapat membaca dari satu dokumen ke dokumen yang lain hanya dengan mengklik beberapa bagian dari halaman-halaman dokumen (web) itu. Proses yang dimulai dari permintaan webclient (browser), diterima web server, diproses, dan dikembalikan hasil prosesnya oleh web server ke web client lagi dilakukan secara transparan. Setiap orang dapat dengan mudah mengetahui apa yang terjadi pada tiap-tiap proses. Secara garis besarnya web server hanya memproses semua masukan yang diperolehnya dari web clientnya.
Web Server Apache
Apache merupakan web server yang paling banyak dipergunakan di Internet. Program ini pertama kali didesain untuk sistem operasi lingkungan UNIX. Namun demikian, pada beberapa versi berikutnya Apache mengeluarkan programnya yang dapat dijalankan di Windows NT. Apache mempunyai program pendukung yang cukup banyak. Hal ini memberikan layanan yang cukup lengkap bagi penggunanya. Beberapa dukungan Apache :
1. Kontrol Akses.
Kontrol ini dapat dijalankan berdasarkan nama host atau nomor IP
2. CGI (Common Gateway Interface)
Yang paling terkenal untuk digunakan adalah perl (Practical Extraction and Report Language), didukung oleh Apache dengan menempatkannya sebagai modul (mod_perl)
3. PHP (Personal Home Page/PHP Hypertext Processor);
Program dengan metode semacam CGI, yang memproses teks dan bekerja di server. Apache mendukung PHP dengan menempatkannya sebagai salah satu modulnya (mod_php). Hal ini membuat kinerja PHP menjadi lebih baik
4. SSI (Server Side Includes)
Web server Apache mempunyai kelebihan dari beberapa pertimbangan di atas :
1. Apache termasuk dalam kategori freeware.
2. Apache mudah sekali proses instalasinya jika dibanding web server lainnya seperti NCSA, IIS, dan lain-lain.
3. Mampu beroperasi pada berbagai platform sistem operasi.
4. Mudah mengatur konfigurasinya. Apache mempunyai hanya empat file konfigurasi.
5. Mudah dalam menambahkan peripheral lainnya ke dalam platform web servernya.
Fasilitas atau ciri khas dari web server Apache adalah :
1. Dapat dijadikan pengganti bagi NCSA web server.
2. Perbaikan terhadap kerusakan dan error pada NCSA 1.3 dan 1.4.
3. Apache merespon web client sangat cepat jauh melebihi NCSA.
4. Mampu di kompilasi sesuai dengan spesifikasi HTTP yang sekarang.
5. Apache menyediakan feature untuk multihomed dan virtual server.
6. Kita dapat menetapkan respon error yang akan dikirim web server dengan menggunakan file atau skrip.
7. Server apache dapat otomatis berkomunikasi dengan client browsernya untuk menampilkan tampilan terbaik pada client browsernya. Web server Apache secara otomatis menjalankan file index.html, halaman utamanya, untuk ditampilkan secara otomatis pada clientnya.
8. Web server Apache mempunyai level-level pengamanan.
9. Apache mempunyai komponen dasar terbanyak di antara web server lain.
10. Ditinjau dari segi sejarah perkembangan dan prospeknya, Apache web server mempunyai prospek yang cerah. Apache berasal dari web server NCSA yang kemudian dikembangkan karena NCSA masih mempunyai kekurangan di bidang kompatibilitasnya dengan sistim operasi lain. Sampai saat ini, web server Apache terus dikembangkan oleh tim dari apache.org.
11. Performasi dan konsumsi sumber daya dari web server Apache tidak terlalu banyak, hanya sekitar 20 MB untuk file-file dasarnya dan setiap daemonnya hanya memerlukan sekitar 950 KB memory per child.
12. Mendukung transaksi yang aman (secure transaction) menggunakan SSL (secure socket layer).
13. Mempunyai dukungan teknis melalui web.
14. Mempunyai kompatibilitas platform yang tinggi.
15. Mendukung third party berupa modul-modul tambahan.
Langganan:
Postingan (Atom)